발행된 페이지
상위 문서: 콜드월렛
거래소가 자산의 99%를 콜드월렛에 보관하면 정말 안전할까?
암호화폐 거래소가 고객 및 자체 자산의 99%를 인터넷과 분리된 콜드월렛에 보관한다는 발표는 해킹 위험을 획기적으로 줄여주는 강력한 보안책이지만, 그것만으로 거래소의 절대적인 안전성을 담보할 수는 없다.
거래소가 자산의 99%를 콜드월렛에 보관하면 정말 안전할까?
암호화폐 거래소가 고객 및 자체 자산의 99%를 인터넷과 분리된 콜드월렛에 보관한다는 발표는 해킹 위험을 획기적으로 줄여주는 강력한 보안책이지만, 그것만으로 거래소의 절대적인 안전성을 담보할 수는 없다.
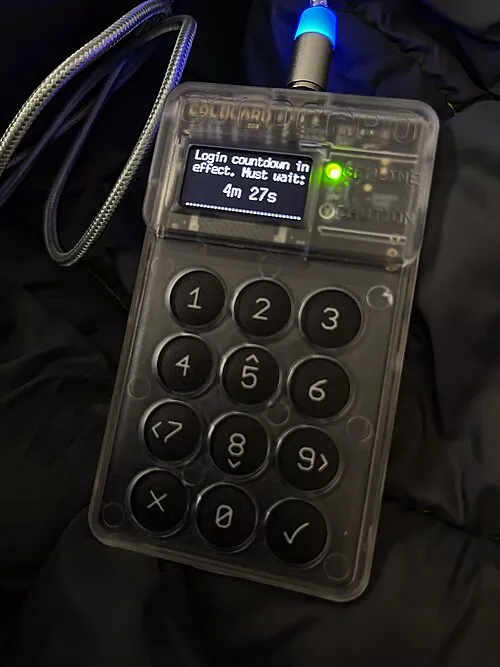
Tony Webster · CC BY 2.0 · Coldcard Hardware Cryptocurrency Wallet - Crypto.jpg
1. 거래소가 자산의 99%를 콜드월렛에 보관하면 정말 안전할까?
암호화폐 거래소가 고객 및 자체 자산의 99%를 인터넷과 분리된 콜드월렛에 보관한다는 발표는 해킹 위험을 획기적으로 줄여주는 강력한 보안책이지만, 그것만으로 거래소의 절대적인 안전성을 담보할 수는 없다.
콜드월렛(Cold Wallet)은 오프라인 상태에서 암호화폐 키를 관리하는 기술로, 인터넷에 상시 연결된 핫월렛(Hot Wallet)에 비해 외부 네트워크를 통한 해킹 공격에 극도로 강한 면모를 보인다. 이 때문에 다수의 중앙화 거래소(CEX)는 마케팅 차원에서 "자산의 99%를 콜드월렛에 안전하게 보관하고 있다"는 점을 강조하곤 한다. 그러나 블록체인 보안 생태계와 금융 시스템의 관점에서 볼 때, 이는 '외부 해킹 공격에 대한 방어력'이 높다는 의미일 뿐 거래소라는 플랫폼 자체가 완전히 안전하다는 뜻은 아니다.
1.1 콜드월렛의 보안적 우위와 한계
콜드월렛은 개인키(Private Key)가 물리적으로 격리된 장치나 내부 서버에 존재하므로 사이버 침입을 통한 대규모 자산 유출을 막는 데 매우 효과적이다. 인터넷을 통해 들어오는 유출 시도 자체가 불가능에 가깝기 때문이다.
하지만 콜드월렛 역시 인간이 관리하는 시스템이라는 점에서 허점이 존재한다. 이른바 '주요 인물 위험(Key Person Risk)'이 대표적이다. 콜드월렛의 접근 권한이나 다중 서명(Multi-Sig) 열쇠를 가진 소수의 임직원이 사고를 당하거나, 마음을 먹고 내부 공모를 통해 자산을 빼돌릴 경우 오프라인 보관 기술은 아무런 방어막이 되지 못한다. 과거 캐나다의 대형 거래소 쿼드리가CX(QuadrigaCX)의 대표가 갑작스럽게 사망하면서 콜드월렛의 개인키가 영구히 실종되어 고객들이 자산을 찾지 못했던 사례가 이를 잘 보여준다.[1]사망한 최고경영자 제럴드 코튼은 고객 자금 수천억 원을 개인적으로 유용하고 가짜 계정으로 사기 거래를 일삼았다는 사실이 온타리오 증권위원회의 조사 보고서를 통해 명백히 입증되었다.
1.2 내부 통제 및 회계적 위험
거래소가 자산을 99% 보관하고 있다는 주장 자체가 거짓이거나 부풀려졌을 가능성을 배제할 수 없다. 외부 기관의 엄격한 실시간 감사나 온체인 자산 증명(Proof of Reserves)이 결합되지 않은 단순 언론 발표는 회계 장부상의 착시일 수 있다.
설령 실제로 99%를 콜드월렛에 넣어두었다 하더라도, 거래소 경영진이 해당 자산을 담보로 외부 기관에서 과도한 대출을 받거나 위험 자산에 투자하는 '고객 자산 유용'을 저지른다면 콜드월렛은 무용지물이다. FTX 파산 사태가 입증했듯, 거래소 파산의 주된 원인은 외부 해커의 침입이 아니라 내부의 방만한 경영과 자금 돌려막기, 뱅크런(대규모 출금 사태) 대응 실패에서 비롯되는 경우가 훨씬 많다.
1.3 운영 유동성 위험과 핫월렛 1%의 취약성
상시 거래와 출금이 이루어져야 하는 거래소 특성상 자산의 99%가 묶여 있다는 것은 역설적으로 유동성 공급에 차질을 빚을 수 있음을 의미한다. 갑작스럽게 시장 변동성이 커져 대규모 출금 요청이 몰릴 경우, 오프라인 승인 절차가 복잡한 콜드월렛에서 자금을 즉시 꺼내오지 못해 일시적인 출금 지연 사태가 발생할 수 있다.
또한 인터넷에 연결되어 있는 1%의 핫월렛이 집중 공격 대상이 된다. 1%라는 비율이 전체 자산에 비해 작아 보일 수 있으나, 대형 거래소의 경우 그 1%만 해도 수백억 원에서 수천억 원에 달하는 거액이다. 이 1%가 해킹당할 경우 거래소가 자체 재정으로 이를 메우지 못하면 결국 전체 시스템의 신뢰도 실추와 경영 악화로 이어지게 된다.
1.4 종합적 평가
결론적으로 '자산 99% 콜드월렛 보관'은 기술적 해킹에 대비하는 훌륭한 보안 요소 중 하나일 뿐, 거래소의 전체적인 안전성을 판가름하는 유일한 기준이 될 수 없다. 진짜 안전한 거래소인지 판단하기 위해서는 콜드월렛 비중뿐만 아니라, 자산 증명의 투명성, 내부 통제 시스템의 작동 여부, 다중 서명 보안 체계의 분산도, 그리고 각국 금융 당국의 제도권 규제 준수 여부를 종합적으로 고려해야 한다.
2. 여담
2.1 콜드월렛 보관 비율의 마케팅적 착시와 실질적 위험
많은 거래소가 "자산의 99%를 안전한 콜드월렛에 보관한다"고 홍보하지만, 이는 역설적으로 해커들의 표적을 핫월렛으로 집중시키는 결과를 낳는다. 거래소의 일일 거래량과 출금 요청을 감당하는 것은 결국 1%의 핫월렛이기 때문에, 해커들은 99%의 뚫기 힘든 콜드월렛 대신 1%의 핫월렛과 출금 승인 시스템만 집중적으로 공격한다. 실제로 2019년 뱅크엑스(Binance) 해킹 사건 당시에도 콜드월렛은 무사했으나 핫월렛 단 한 곳이 뚫려 7,000개가 넘는 비트코인이 증발했다.[2]https://www.binance.com/en/blog/ecosystem/binance-security-notification-319324149020479488 — 바이낸스는 당시 해킹 피해를 당했으나 SAFU(고객 자산 안전 기금)를 활용해 피해 금액 전액을 자체 부담으로 메꾸며 유저의 손실을 막아냈다. 즉, 사용자 입장에서 느끼는 체감 안전도는 99%가 아니라 핫월렛의 보안 수준인 1%에 불과한 셈이다.
2.2 내부자에 의한 콜드월렛 잔여 리스크와 '쿼드리가CX' 사태
콜드월렛의 최대 약점은 인터넷 접속 여부가 아니라 '열쇠를 쥔 인간'이라는 점이다. 아무리 물리적으로 격리된 장치라 할지라도 관리자의 단독 행동이나 내부 공모까지 막을 수는 없다. 대표적인 사례가 캐나다 최대 거래소였던 쿼드리가CX(QuadrigaCX) 사태로, 대표인 제럴드 코튼(Gerald Cotten)이 콜드월렛의 암호화 키를 독점한 상태에서 인도 여행 중 갑작스럽게 사망하자 1억 9천만 달러(한화 약 2,200억 원) 상당의 자산이 영구적으로 봉인되어 버렸다.[3]노트북 암호를 아는 유일한 인물이 사망하는 바람에 지갑이 봉인되었다고 알려졌으나, 조사 결과 해당 콜드월렛들은 사태 이전부터 비어 있었던 것으로 확인되었다. 훗날 조사 결과, 그가 주장했던 99%의 콜드월렛 자산 대부분은 이미 그가 탕진하여 텅 비어있었다는 사실이 밝혀지며 '보관 비율' 자체가 허상일 수 있음이 증명되었다.
2.3 핫월렛-콜드월렛 간 자산 이동 시의 '접촉 순간' 노출
콜드월렛에 보관된 자산은 영원히 고정되어 있는 것이 아니라, 핫월렛의 잔고가 부족해지면 지속적으로 핫월렛으로 이동(Rebalancing)해야 한다. 문제는 이 '콜드월렛에서 핫월렛으로 자산을 이전하는 순간'에 보안의 공백이 발생한다는 점이다. 오프라인 상태의 트랜잭션을 서명하고 이를 온라인 네트워크로 송출하는 과정에서 서명 기기 자체가 오염되어 있거나, 중간자 공격(MitM), 혹은 승인권자의 핑거프린팅(Fingerprinting)을 통해 키가 유출될 위험이 존재한다. 해커들은 이 자산 이동 스케줄을 감시하다가 핫월렛으로 자금이 들어오는 길목을 노린다.
2.4 '물리적 강도(5달러 렌치 공격)'에 대한 취약성
사이버 보안이 완벽해질수록 해커들은 가장 취약한 보안 고리인 '인간의 신체'를 직접 공격하는 방식으로 전환한다. 이를 보안업계에서는 '5달러짜리 렌치 공격(5$ Wrench Attack)'이라 부른다.[4]웹툰 XKCD의 538번 에피소드에서 4096비트 RSA 암호화 체계도 5달러짜리 렌치를 든 강도에게 맞으면 깨진다는 유머에서 유래한 용어로 보안 분야에서 널리 쓰인다. 99%의 자산이 저장된 콜드월렛의 프라이빗 키(혹은 복구 시드)를 알고 있는 관리자나 임원을 납치하여 물리적 고문이나 협박을 가할 경우, 온갖 첨단 암호화 기술은 무용지물이 된다. 실제로 전 세계적으로 암호화폐 거래소 임원이나 고액 보유자를 노린 납치 및 강도 사건이 매년 증가하고 있으며, 이는 콜드월렛이 최첨단 기술일지언정 물리적 폭력 앞에서는 무력함을 보여준다.
2.5 다중서명(Multi-Sig)의 트레이드오프와 운영 마비
내부자 배임과 물리적 협박을 막기 위해 99%의 콜드월렛에는 대부분 다중서명(Multi-Sig) 기술이 적용된다. 이는 자금을 이동할 때 5명 중 3명 이상의 서명이 필요한 방식이다. 그러나 이는 보안성을 얻는 대신 '위기 대응 속도'를 극단적으로 떨어뜨린다. 대규모 해킹 징후가 포착되거나 시장 급변으로 급히 자금을 이동해야 할 때, 분산된 키 관리자 중 일부와 연락이 두절되거나 협조가 불가능하면 거래소 전체의 자산이 동결되는 블랙아웃 상태에 빠진다. 결국 보안을 극대화할수록 거래소의 유동성 위기 대응 능력은 반비례하여 감소하는 구조적 역설을 안고 있다.